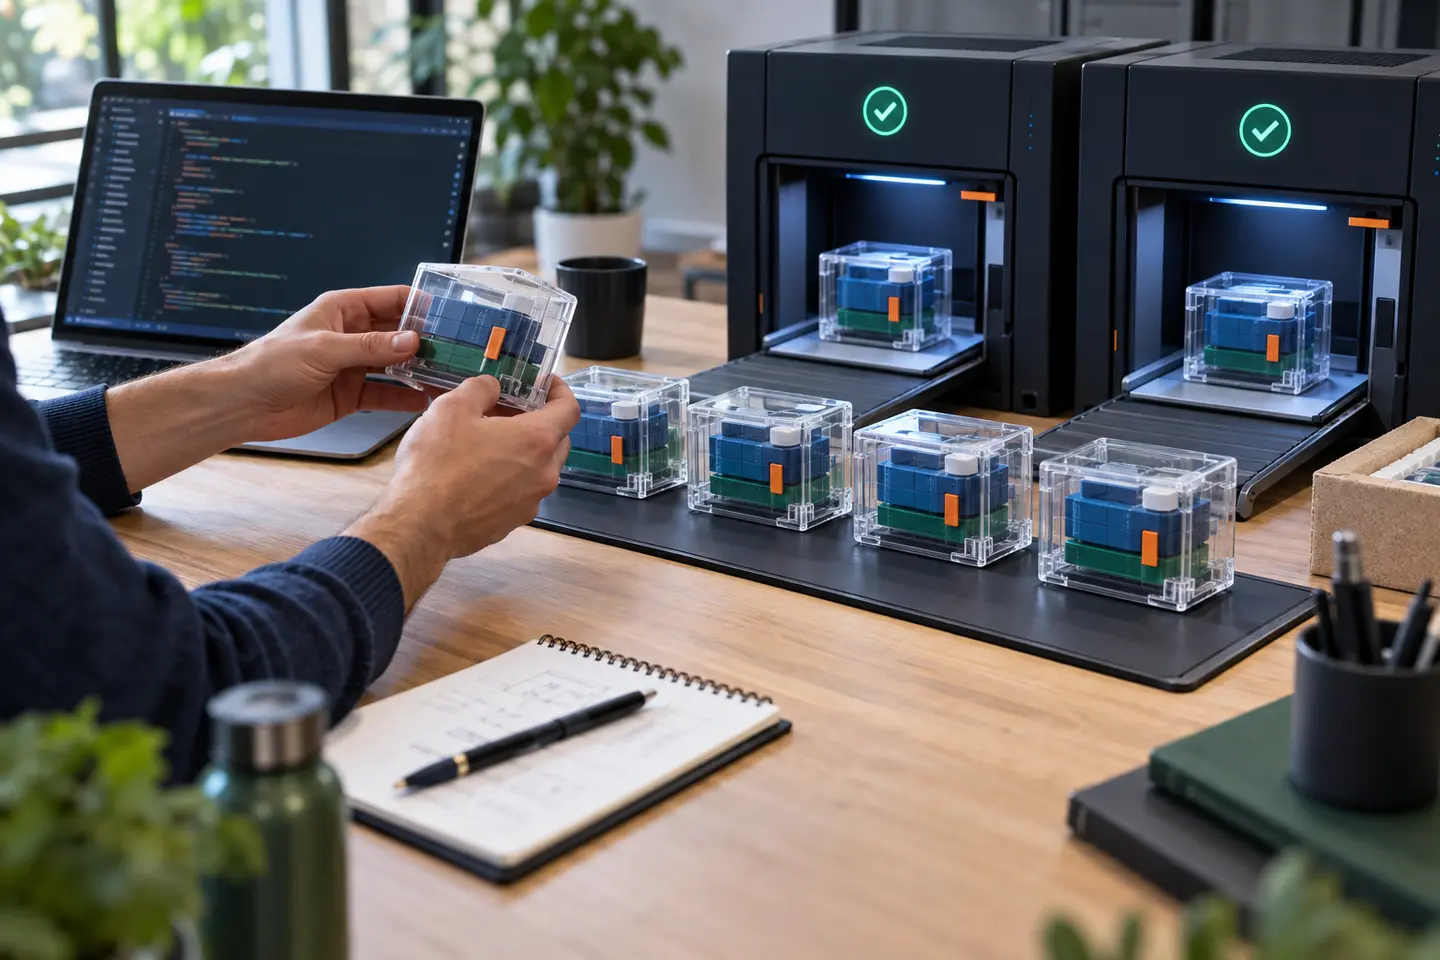
Docker peut réduire l’écart entre le poste du développeur, l’intégration et la production en empaquetant l’application avec son environnement d’exécution. Le bénéfice apparaît lorsque l’image, la configuration et le cycle de livraison suivent des règles simples et partagées.
Construire une image petite, explicite et vérifiable
Le Dockerfile devient une pièce du produit : image de base maîtrisée, dépendances épinglées, construction en plusieurs étapes et exécution sans privilèges inutiles. Les secrets n’y sont jamais intégrés. L’équipe documente les ports, les volumes, les contrôles de santé et les variables attendues. Une image identifiée de manière immuable traverse ensuite les environnements ; elle n’est pas reconstruite différemment à chaque étape. Les analyses de vulnérabilités complètent cette discipline sans la remplacer.
Séparer l’application de sa configuration
La conteneurisation ne résout pas automatiquement les écarts d’environnement. Les paramètres, certificats et données persistantes doivent être gérés en dehors de l’image, avec des valeurs adaptées à chaque contexte. Un cas d’usage pertinent commence souvent par un service relativement autonome, accompagné de tests de démarrage et d’arrêt. Cette première expérience permet d’ajuster le pipeline, l’observabilité et l’exploitation avant d’étendre le modèle à un portefeuille plus large. Le retour arrière doit être testé avec la même attention que le déploiement.
À retenir
Docker standardise efficacement l’exécution lorsque l’image reste immuable, la configuration externe et le parcours de livraison contrôlé.
Pour approfondir
Docker — présentation de Docker Desktop ↗Documentation Docker ↗Article mis à jour le . La date de première publication est conservée.